Flare Confidential Compute ने Songbird पर लॉन्च करने के लिए मतदान किया
FCC ने 2024 में अनुसंधान के रूप में शुरुआत की। इसके बाद तकनीकी मैपिंग और आर्किटेक्चरल विकास हुआ, और अब यह अपनी पहली डिप्लॉयमेंट के लिए तैयार है। गवर्नेंस की मंजूरी के बाद, Flare Confidential Compute (FCC) Songbird, Flare's canary network पर लाइव होगा।
FCC Flare 2.0 विज़न की पहली डिलीवरी है, जिसे मार्च 2025 में निर्धारित किया गया था, और यह Trusted Execution Environments (TEEs) को Flare के डेटा प्रोटोकॉल के साथ जोड़कर Flare के कंसेंसस को उसकी अपनी चेन से परे विस्तारित करता है। लॉन्च चरणों में किया जाता है। यह पहला चरण विज़न के दो स्तंभों को एक लाइव कैनरी नेटवर्क में लाता है: Protocol Managed Wallets (PMW), जो प्रोटोकॉल को बाहरी चेन (शुरुआत XRPL से) पर नियंत्रित निष्पादन देता है, और एक कंप्यूट-एक्सटेन्शन फ्रेमवर्क जो सत्यापनीय और गोपनीय कंप्यूट प्रदान करता है। एक अपडेटेड Flare Data Connector (FDC V2) तेज़, साइन किए गए प्रमाण प्रदान करता है जो दोनों को जोड़ते हैं.
यह वह आर्किटेक्चर है जो Flare ने एक साल पहले प्रकाशित किया था, अब निर्माताओं तक पहुंच रहा है.
उत्पत्ति
Flare 2.0 ने तीन चीज़ें निर्धारित कीं जिन्हें Flare ने विकेंद्रीकरण को नहीं खोए बिना विस्तारित करना चाहा: क्रॉस‑चेन निष्पादन, उच्च‑इंटीग्रिटी डेटा, और महत्वपूर्ण कंप्यूट। यह उन्हें प्रदान करने के दो तरीके बताता है, जो दोनों TEEs और Flare के डेटा प्रोटोकॉल पर आधारित हैं। Protocol Managed Wallets क्रॉस‑चेन निष्पादन को संभालेंगे। Verifiable Compute कंप्यूट पक्ष को संभालेगा.
FCC दोनों को प्रदान करता है। Songbird लॉन्च में क्रॉस‑चेन निष्पादन स्तंभ के लिए PMW और सत्यापनीय कंप्यूट स्तंभ के लिए कंप्यूट‑एक्सटेन्शन फ्रेमवर्क शामिल हैं, जिसमें FDC V2 दोनों के बीच अपग्रेडेड डेटा लेयर के रूप में है। मार्च 2025 में घोषित आर्किटेक्चर अब एक लाइव कैनरी नेटवर्क में आ रहा है.
FCC क्या है
FCC Flare के ऊपर स्थित एक परत है। यह ऑन‑चेन एप्लिकेशन्स को Trusted Execution Environments तक पहुँच प्रदान करता है: सुरक्षित, हार्डवेयर‑आइसोलेटेड कंप्यूट वातावरण जो रहस्यों को निजी रूप से रखते हैं और यह साबित कर सकते हैं कि वे सही कोड चला रहे हैं। इससे डेवलपर्स ऐसी चीज़ें बना सकते हैं जो एक सार्वजनिक स्मार्ट कॉन्ट्रैक्ट अपने आप समर्थन नहीं कर सकता, जिसमें गोपनीय लॉजिक, अधिक जटिल कंप्यूट, सुरक्षित कुंजी प्रबंधन, और अन्य चेन तक पहुँचने वाली क्रियाएँ शामिल हैं.
चूंकि निजी कुंजियाँ उन TEEs के भीतर उत्पन्न और प्रबंधित होती हैं, यह परत Flare पर प्रोटोकॉल को Flare के कंसेंसस के तहत बाहरी चेन पर निष्पादित करने देती है। FCC कोई एकल उत्पाद नहीं है। यह TEEs के चारों ओर का सिस्टम है: स्मार्ट कॉन्ट्रैक्ट्स, रिलेइंग, वेरिफिकेशन, और उसके ऊपर निर्मित एप्लिकेशन्स.
Songbird पर क्या लाइव होगा
परिनियोजन नई ऑन‑चेन कॉन्ट्रैक्ट्स और Songbird के डेटा प्रोवाइडर्स के लिए नई जिम्मेदारियाँ जोड़ता है, इसलिए एक गवर्नेंस वोट आवश्यक है। यह वोट एक STP है, जो अस्वीकृति‑आधारित है: यह तब तक पास हो जाता है जब तक 75% कोयरम थ्रेशोल्ड नहीं पहुंचता और कम से कम आधे वोट इसके विरुद्ध नहीं होते.
यदि यह पास हो जाता है, तो तीन घटक लाइव होते हैं, और मिलकर वे ऊपर वर्णित कार्यात्मक सिस्टम बनाते हैं.
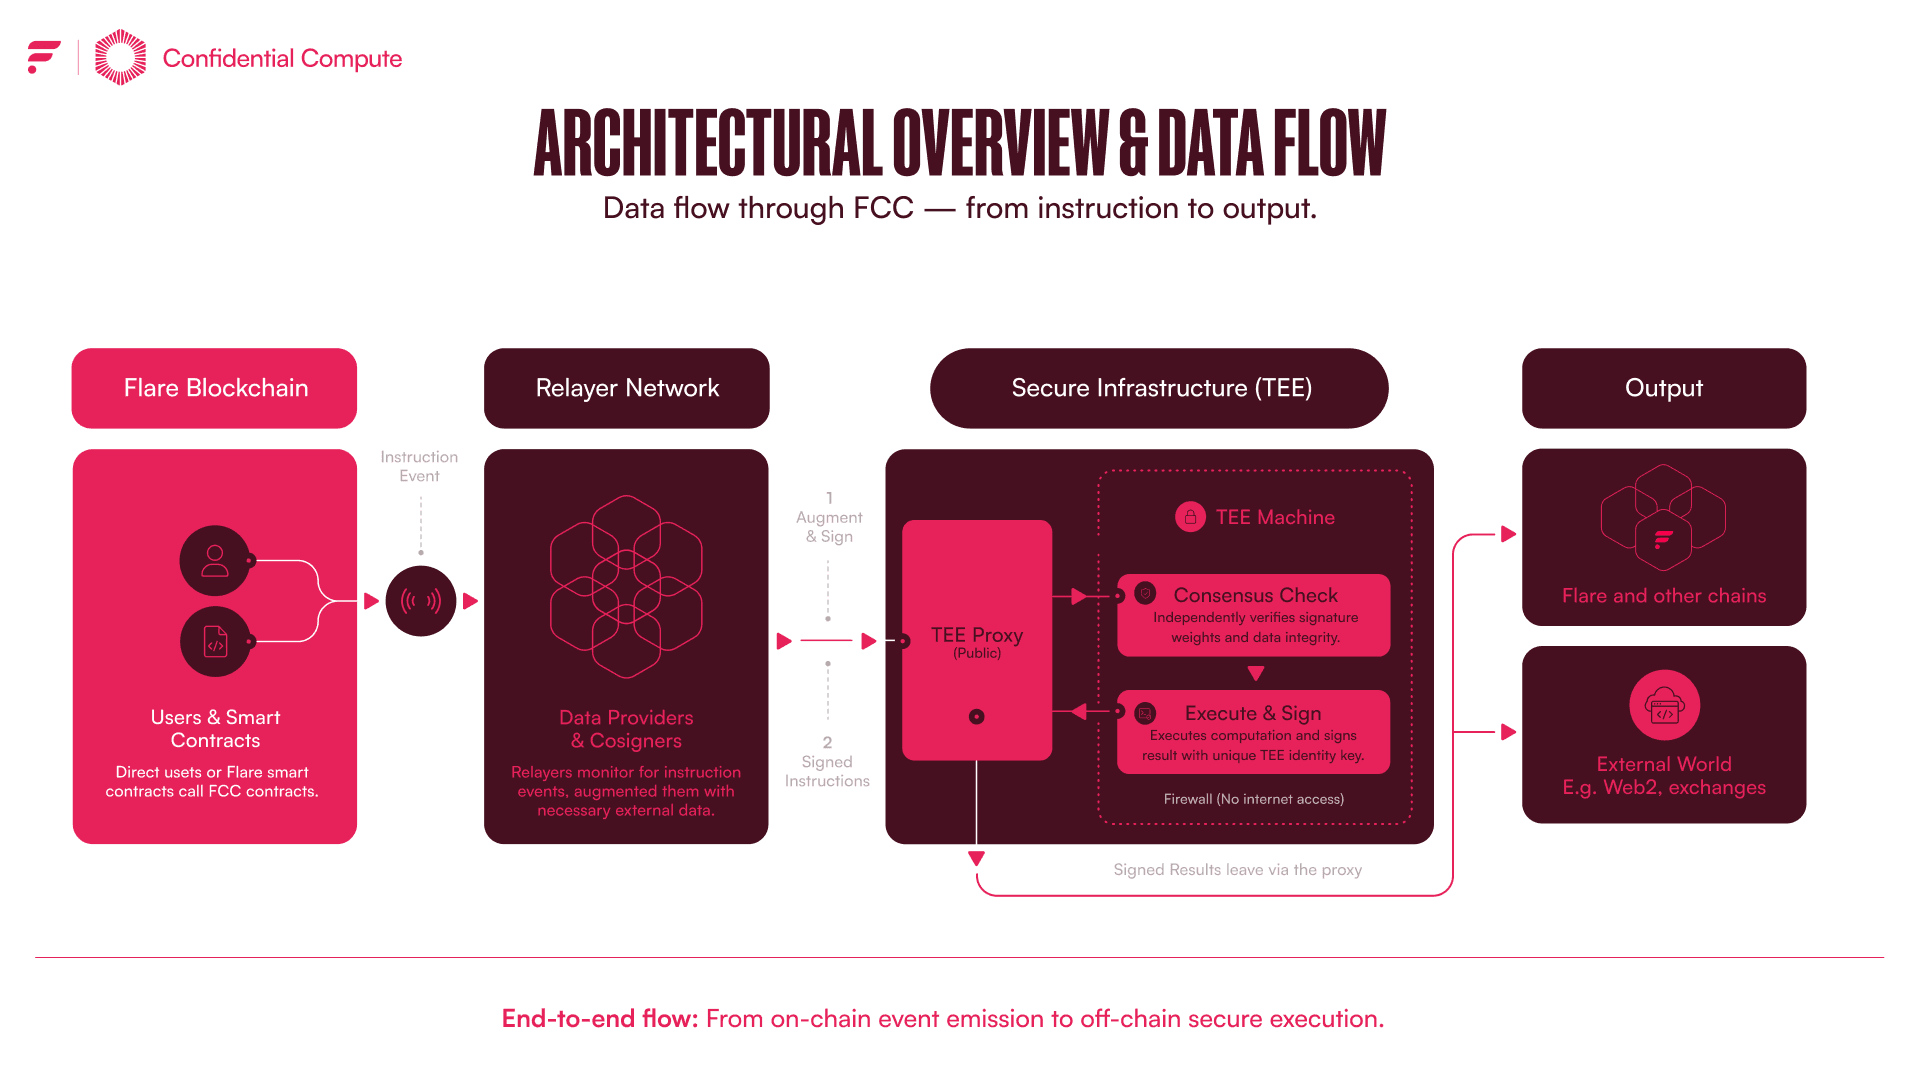
- Songbird पर स्मार्ट कॉन्ट्रैक्ट्स। ये TEE मशीन रजिस्ट्रेशन को नियंत्रित करते हैं, उपयोगकर्ता निर्देश प्राप्त करते हैं, और परिणामों की पुष्टि करते हैं। प्रोटोकॉल निर्देशों को TEEs तक रिले करता है लेकिन परिणामों को ऑन‑चेन प्रकाशित नहीं करता। उपभोक्ता TEE से साइन किए गए परिणाम प्राप्त करते हैं और उन्हें सबमिट करते हैं.
- डेटा प्रोवाइडर्स रिलेयर के रूप में। यह नई जिम्मेदारी है। प्रत्येक भाग लेता प्रोवाइडर एक रिले क्लाइंट और एक FDC V2 वेरिफायर सर्वर चलाता है। वे निर्देशों को Songbird से TEEs तक ले जाते हैं और रिले किए गए को साइन करते हैं। एक TEE केवल तब निष्पादित होता है जब प्रोवाइडर्स का वेटेड बहुमत साइन कर चुका हो, और यही कंसेंसस चरण कमांड को वैध बनाता है। प्रोवाइडर्स अतिरिक्त डेटा के साथ उपयोगकर्ता के निर्देश को पैकेज करके, ऑन‑चेन या ऑफ‑चेन, सबमिट करने से पहले ऑगमेंटेशन भी संभालते हैं.
- TEE मशीनें। ये एक्सटेन्शन कोड को गोपनीय VMs के भीतर चलाती हैं और साइन किए गए परिणाम वापस देती हैं। Songbird पर लॉन्च के समय इन्हें Google Confidential Compute पर होस्ट किया गया है और Flare Foundation द्वारा चलाया जाता है। यह बूटस्ट्रैप का प्रारंभ बिंदु है। डिज़ाइन समय के साथ ऑपरेटरों और हार्डवेयर विक्रेताओं में विविधता लाने के लिए बनाया गया है, और यह अंतिम स्थिति नहीं है.
पुरस्कार प्रक्रिया सरल शुरू होती है। नई टोकन इमिशन पेश करने के बजाय, लॉन्च भाग लेने वाले डेटा प्रोवाइडर्स को Flare Foundation द्वारा फंडेड भागीदारी पूल और बूटस्ट्रैप अवधि के दौरान अटैस्टेशन फीस से मुआवजा देता है, जिसके बाद संचालन डेटा उपलब्ध होने पर एक स्थायी रिवॉर्डिंग सिस्टम लागू किया जाएगा। और क्योंकि यह Songbird है, यह कैनरी डिप्लॉयमेंट के अनुसार डिलीवर किया जाता है: लाइव नेटवर्क पर, अंतिम ऑडिट से पहले, और मध्यवर्ती ऑडिट रिपोर्ट्स प्रकाशित होते ही उपलब्ध होते हैं। Songbird वह जगह है जहाँ सिस्टम प्रमाणित होता है; उसके बाद एक Flare डिप्लॉयमेंट आता है.
अब इसका महत्व क्यों है
यह उद्योग में एकत्रीकरण की अवधि और ऑन‑चेन गोपनीयता में नई रुचि के दौरान आता है। यह तब भी है जब XRPL खुद को वास्तविक‑विश्व एसेट इश्यूअन्स के एक प्रमुख मंच के रूप में स्थापित कर रहा है, तेज़ सेटलमेंट, कम फ़ीस, और नेटिव कंप्लायंस फीचर के साथ संस्थागत पूँजी आकर्षित कर रहा है। लेकिन XRPL एसेट्स जारी करने और ट्रांसफ़र करने के लिए बनाया गया था, उन्हें प्रोग्राम करने के लिए नहीं। यही अन्तर अवसर है: एसेट्स XRPL पर जारी किए जा सकते हैं और फिर Flare के माध्यम से उपयोग में लाए जा सकते हैं, जो लॉजिक, वेरिफिकेशन, और एग्ज़ीक्यूशन लेयर प्रदान करता है, जो XRPL अकेले नहीं रखता.
लोगों की मांग अब केवल सस्ती या तेज़ लेन‑देनों से आगे बढ़ गई है। वे ऐसी इन्फ्रास्ट्रक्चर चाहते हैं जो संवेदनशील लॉजिक और कुंजियों को गोपनीय रखे और यह साबित कर सके कि सही कार्य हुआ। गोपनीयता और सत्यापन का संयोजन वही है जिसे FCC प्रदान करने के लिए बनाया गया है, TEEs को Flare के डेटा प्रोटोकॉल के साथ जोड़कर.
लॉन्च क्या सक्षम करेगा
Flare Data Connector V2। वर्तमान FDC Flare पर बाहरी इवेंट्स को लगभग 90 सेकंड के राउंड में अटैस्टेशन रिक्वेस्ट को बैच करके, एक Merkle रूट साइन करके, और ऑन‑चेन पोस्ट करके वैलिडेट करता है। FDC V2 उस राउंड लेटेंसी को समाप्त करता है क्योंकि यह प्रत्येक रिक्वेस्ट को FCC के माध्यम से स्वयं संभालता है। एक TEE पर्याप्त साइन किए गए कन्फर्मेशन मिलने पर अटैस्टेशन रिस्पॉन्स साइन करता है, और उपयोगकर्ता इसे प्राप्त करके सबमिट करता है। FDC V2 चार अटैस्टेशन प्रकारों के साथ लॉन्च होता है, जो TEE उपलब्धता और PMW भुगतान सत्यापन को कवर करते हैं। Songbird लॉन्च पर यह तेज़, व्यक्तिगत रूप से संभाले गए अटैस्टेशन का मतलब है, और यह वह प्रूफ लेयर है जो Protocol Managed Wallets को भरोसेमंद बनाता है.
Protocol Managed Wallets। PMW Flare पर एक प्रोटोकॉल को बाहरी चेन पर एक वॉलेट बनाने और संचालित करने की अनुमति देता है, जो व्यक्ति या बैकएंड सर्वर के बजाय प्रोटोकॉल नियमों द्वारा नियंत्रित होता है। कुंजियाँ TEEs के भीतर उत्पन्न और रखी जाती हैं, और वे केवल तब साइन करती हैं जब डेटा प्रोवाइडर्स का वेटेड बहुमत निर्देश रिले करता है। इसलिए वॉलेट Flare के कंसेंसस और TEE के हार्डवेयर गारंटी दोनों द्वारा सुरक्षित है, और सुरक्षा‑सचेत उपयोगकर्ता PMW खाते में को‑साइनर्स जोड़ सकते हैं, जिससे TEEs को दोनों डेटा प्रोवाइडर्स और को‑साइनर्स से सिग्नेचर इकट्ठा करने की आवश्यकता होती है। यह मौजूदा इंटरऑपरेबिलिटी स्कीम्स से आगे बढ़ता है और चेन एब्स्ट्रैक्शन की दिशा में जाता है: उपयोगकर्ता केवल Flare के साथ इंटरैक्ट करता है, और प्रोटोकॉल अन्य सभी जगह चलाता है। इस चरण में, PMW XRPL के समर्थन के साथ लॉन्च होता है.
दोनों एक क्षमता के रूप में काम करते हैं: Flare से बाहरी चेन पर कार्रवाई करना, और इस कार्रवाई का प्रमाण होना। PMW कार्रवाई करता है और FDC V2 प्रमाण प्रदान करता है। Flare 2.0 ने कहा, PMW के प्रत्येक उपयोग मॉडल को Flare Data Connector पर निर्भर होना पड़ता है ताकि यह प्रमाणित किया सके कि एक विशेष लेन‑देना हुआ है। यही कारण है कि FDC V2 के चार लॉन्च अटैस्टेशन प्रकारों में से तीन PMW की सेवा करते हैं। FDC V2 एक अलग उत्पाद नहीं है जो PMW के साथ साथ शिप करता है। लेकिन FDC V2 सिर्फ PMW के प्रूफ लेयर से अधिक है। यह Flare Data Connector का अपग्रेडेड संस्करण है— तेज़, व्यक्तिगत रूप से संभाले गए अटैस्टेशन जो Flare पर निर्माण करने वाले किसी भी व्यक्ति के लिये उपलब्ध हैं, न कि केवल FCC के लिये.
यह क्या खोलता है
PMW और FDC V2 पहली एप्लिकेशन्स हैं, पूरी बात नहीं। वे एक फ्रेमवर्क पर चलती हैं जिसकी मेकेनिज़्म शुरू से ही मौजूद हैं। लॉन्च पर TEE मशीनें केवल ये सिस्टम एप्लिकेशन्स सर्व करती हैं, और बिल्डर्स के अपने TEE मशीनों को डिप्लॉय करने और कस्टम एक्सटेन्शन्स को रजिस्टर करने की क्षमता कॉन्ट्रैक्ट्स में मौजूद है लेकिन बूटस्ट्रैप अवधि में बाद में सक्रिय की जाएगी। जब यह सक्रिय होगा, तो एक बिल्डर एक एक्सटेन्शन को परिभाषित करेगा जिसमें एक निर्देश‑प्राप्त करने वाला कॉन्ट्रैक्ट, रजिस्टर्ड TEE मशीनों का सेट, और सपोर्टेड कोड संस्करणों की सूची होगी, और वही रिले‑और‑साइन गारंटी के साथ अपना गोपनीय लॉजिक चलाएगा जो PMW को सुरक्षित करती है.
PMW का पहला कार्य इस बात का सबसे स्पष्ट उदाहरण है कि यह क्यों महत्वपूर्ण है। यह Flare पर एक प्रोटोकॉल को सीधे एक XRPL अकाउंट रखने और संचालित करने देता है, जो Flare पर XRP को DeFi में लाने की नींव है बिना उपयोगकर्ताओं को ब्रिज करने के कहा। यह फ्रेमवर्क का एक उपयोग है। वही मैकोंरी — सील्ड कुंजियाँ, स्वीकृत कोड, साइन और वेरिफाइड परिणाम — कोई भी भविष्य का एक्सटेन्शन प्राप्त करता है। Songbird वह जगह है जहाँ इसे Flare मेननेट पर एंड‑टू‑एंड सिद्ध किया जाता है.
डेवलपर्स पूर्ण तकनीकी विवरण, आर्किटेक्चर, और चरण‑बद्ध बिल्ड गाइड्स Flare Dev Hub पर पा सकते हैं.
वोटिंग विवरण
सूचना अवधि: 29 जून - 5 जुलाई, 2026
वोटिंग अवधि: 6 जुलाई - 13 जुलाई, 2026
STP.13 प्रस्ताव देखें: https://proposals.flare.network/STP/STP_13.html
क्यों यह महत्वपूर्ण है
Flare इकोसिस्टम के लिए व्यावहारिक संदर्भ।
उपयोगकर्ताओं के लिए
गोपनीय कुंजी भंडारण और सत्यापन योग्य क्रॉस‑चेन कार्रवाई तक पहुँच प्रदान करता है, बिना निजी कुंजियों को उजागर किए, जिससे XRPL संपत्तियों के साथ Flare से सीधे सुरक्षित DeFi इंटरैक्शन संभव होते हैं।
निर्माताओं के लिए
कस्टम गोपनीय एक्सटेंशन बनाने के लिए एक फ्रेमवर्क प्रस्तुत करता है: TEE मशीनों को रजिस्टर करें, इंस्ट्रक्शन कॉन्ट्रैक्ट्स परिभाषित करें, और निष्पादन के लिए वेटेड‑मैजॉरिटी रिलेयर कंसेंसेस पर भरोसा करें। प्रारम्भिक बूटस्ट्रैप्ड घटक (PMW, FDC V2) संदर्भ कार्यान्वयन के रूप में सेवा देते हैं।
नेटवर्क के लिए
नई ऑन‑चेन कॉन्ट्रैक्ट्स और डेटा‑प्रदाता भूमिका जोड़ता है, जिससे अटेस्टेशन सत्यापन के लिए ऑन‑चेन कार्यभार बढ़ता है। यह आर्किटेक्चर TEE ऑपरेटर्स के विविधीकरण के लिए डिजाइन किया गया है, जो संभावित रूप से लचीलापन सुधार सकता है और Flare की क्रॉस‑चेन क्षमताओं का विस्तार करता है।
FTSOBest विश्लेषण
क्या जोड़ा जा रहा है?
- Songbird पर तीन ऑन‑चेन कॉन्ट्रैक्ट समूह:
- TEE पंजीकरण & सत्यापन अनुबंध – मशीन की पहचान को प्रबंधित करें और हस्ताक्षरित परिणामों को सत्यापित करें।
- डेटा‑प्रदाता रीलेयर अनुबंध – प्रत्येक प्रदाता एक FDC V2 वेरिफायर और एक रिले क्लाइंट चलाता है; टीयई के निष्पादन से पहले हस्ताक्षरों की वेटेड मेजॉरिटी आवश्यक है।
- एक्सटेंशन‑फ़्रेमवर्क अनुबंध – कम्प्यूट लेयर द्वारा उपयोग किया जाने वाला इंस्ट्रक्शन‑रिसिविंग API उजागर करता है।
- TEE मशीनें – गोपनीय VMs जो प्रारम्भ में Google Confidential Compute पर होस्ट होते हैं, Flare Foundation द्वारा संचालित।
- FDC V2 – 90‑सेकंड बैच अटेस्टेशन मॉडल को पर‑रिक्वेस्ट साइनिंग से बदलता है, प्रमाणों के लिए लेटेंसी कम करता है।
- Protocol Managed Wallets (PMW) – Flare प्रोटोकॉल को XRPL वॉलेट से मालिकाना और खर्च करने की अनुमति देता है, जहाँ कुंजियाँ TEEs के अंदर जेनरेट होती हैं और रिलेयर कंसेंसस द्वारा साइनिंग गेटेड होती है।
- रिवॉर्ड पूल – Flare Foundation और अटेस्टेशन फीस द्वारा फंड किया गया; बूटस्ट्रैप चरण में कोई नया टोकन इमीशन नहीं है।
तकनीकी निर्भरताएँ
- Trusted Execution Environments – हार्डवेयर आइसोलेशन कुंजी गोपनीयता और प्रमाण निर्माण के लिए आवश्यक है।
- Flare Data Connector (FDC) V2 – प्रूफ़‑ऑफ़‑एक्जीक्यूशन लेयर प्रदान करता है; इसके वेरिफायर सर्वर डेटा प्रोवाइडर्स द्वारा चलाए जाने चाहिए।
- वेटेड‑मैजॉरिटी रीलेयर कॉन्सेन्सस – यह सुनिश्चित करता है कि कमांड केवल तब निष्पादित हो जब पर्याप्त प्रोवाइडर्स ने साइन किया हो, जिससे निष्पादन Flare के कंसेंसस से जुड़ता है।
- Google Confidential Compute (initially) – पहला TEE ऑपरेटर के रूप में कार्य करता है; भविष्य में विविधता के लिए अतिरिक्त हार्डवेयर पार्टनर्स और कॉन्ट्रैक्ट अपडेट आवश्यक होंगे।
व्यावहारिक प्रभाव
- उपयोगकर्ताओं के लिए: XRPL पर एसेट्स को Flare DeFi ऐप्स में ब्रिजिंग के बिना उपयोग किया जा सकता है; प्राइवेट कीज कभी TEE से बाहर नहीं जातीं, जिससे अटैक सतह कम होती है।
- डेवलपर्स के लिए: Dev Hub (https://dev.flare.network/fcc/overview) में पूरी आर्किटेक्चर और चरण‑बाय‑चरण गाइड्स हैं। बिल्डर्स बाद में अपने स्वयं के TEE मशीनों और कस्टम एक्सटेंशन्स को रजिस्टर कर सकते हैं जब बूटस्ट्रैप अवधि कॉन्ट्रैक्ट स्विचेज को हटाएगी।
- नेटवर्क के लिए: नए कॉन्ट्रैक्ट्स ऑन‑चेन कॉल्स की संख्या (रजिस्ट्रेशन, अटेस्टेशन वेरिफिकेशन, रिवॉर्ड डिस्ट्रिब्यूशन) बढ़ाते हैं। हालांकि, डिज़ाइन गैस उपयोग को मौजूदा FDC कॉल्स के समान रखता है क्योंकि प्रत्येक अनुरोध को व्यक्तिगत रूप से संभाला जाता है, बड़े बैचों के बजाय।
जोखिम विचार
- सिस्टम की सुरक्षा TEE हार्डवेयर की शुद्धता और बूटस्ट्रैप期间 रिलेयर सेट की ईमानदारी पर निर्भर करती है। प्रारम्भिक Google Confidential Compute नोड्स में किसी भी समझौते से शुरुआती प्रूफ़ प्रभावित हो सकते हैं।
- वेटेड‑मेजॉरिटी नियम के लिए विश्वसनीय डेटा प्रोवाइडर्स का सेट आवश्यक है; भागीदारी में कमी से निष्पादन रुक सकता है।
- ऑडिट अभी भी अंतरिम हैं। अंतिम सुरक्षा ऑडिट Songbird वैलिडेशन के बाद करेंगे, इसलिए एक ऑडिट‑रिस्क विंडो बनी रहती है।
रोडमैप संकेत (बिना प्रतिबद्धता के)
- Songbird पर सफल वैलिडेशन के बाद, Flare समान कॉन्ट्रैक्ट्स का उपयोग करके मेन‑नेट रोलआउट की योजना बनाता है।
- भविष्य के चरणों में बिल्डर्स को अपने स्वयं के TEE ऑपरेटर्स और एक्सटेंशन्स डिप्लॉय करने की अनुमति मिलेगी, जिससे XRPL सपोर्ट से आगे विस्तार होगा।
मुख्य निष्कर्ष
- FCC TEEs के माध्यम से Flare में गोपनीय, सत्यापन योग्य कंप्यूट लाता है।
- PMW XRPL पर ऑन‑चेन‑नियंत्रित वॉलेट्स प्रदान करता है, एसेट‑इश्यूअन्स गैप को पुल करता है।
- FDC V2 तेज़, प्रति‑रिक्वेस्ट अटेस्टेशन प्रदान करता है, सभी एप्लिकेशनों के लिए प्रूफ़ लेटेंसी सुधारता है।
- यह लॉन्च एक कैनरी टेस्ट है; इसकी सफलता मेन‑नेट डिप्लॉयमेंट और व्यापक Flare 2.0 विज़न को दिशा देगी।
रेटिंग
टिप्पणियाँ
टिप्पणी छोड़ने के लिए अपना वॉलेट कनेक्ट करें।