Flare Confidential Compute 将私有数据转换为任何合约都可以在链上验证的签名结果。其首个机构数据应用是储备证明扩展,Hex Trust 的 USDX 是首个使用该技术的稳定币。
智能合约只能对可验证的内容采取行动。公共数据在 Flare 上得到了很好的支持。价格通过 Flare 时间序列预言机(FTSO)获取,其他链和 Web2 系统的事件则通过 Flare 数据连接器(FDC)进行证明。机构使用的数据则不同。储备余额、基金净值(NAV)、抵押头寸、信用和合规数据因各种正当理由保持私密并不在链上。合约无法验证它从未见过的数值。
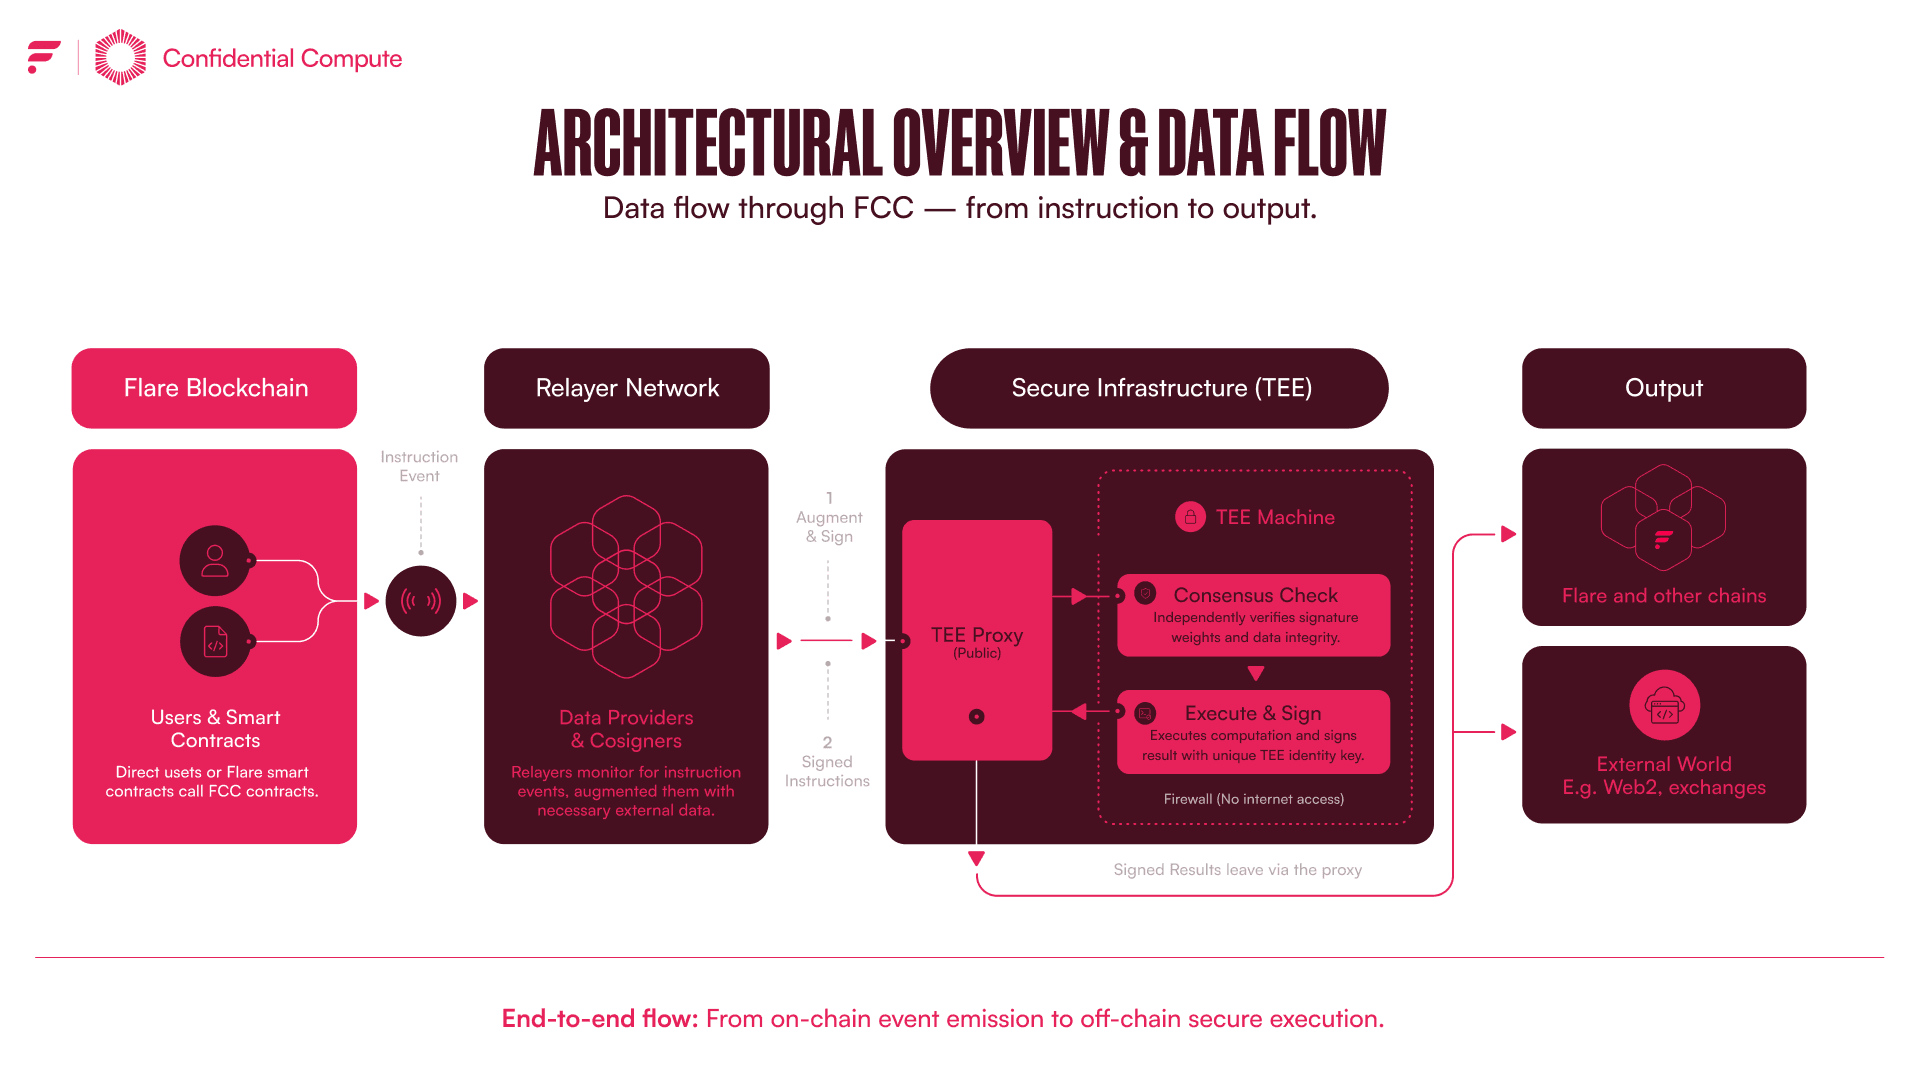
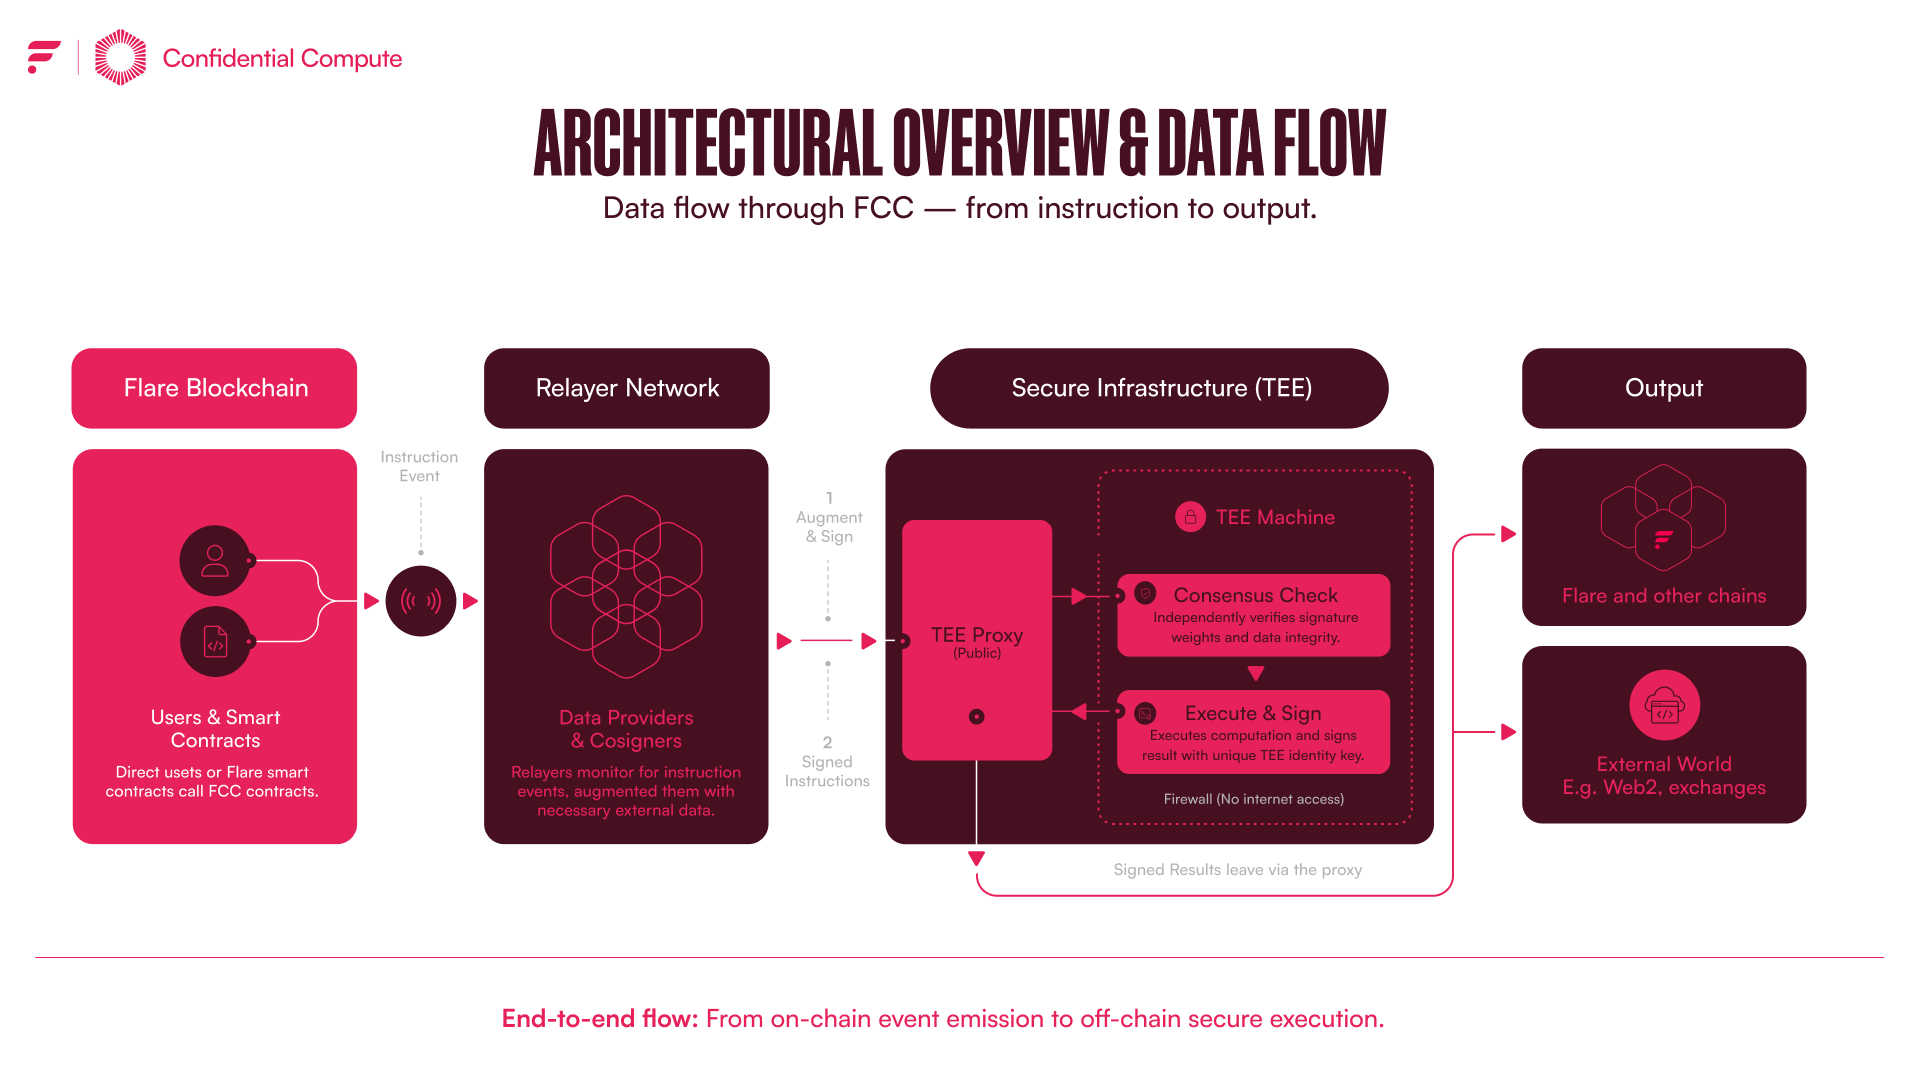
Flare Confidential Compute(FCC)正是为这些数据而生。它在已注册的可信执行环境(TEE)中处理私密输入,并返回一个签名结果,任何合约在依赖之前都可以验证。源数据保持私密,只有结果上链。对于价值依赖私密数据的资产,该结果可以为协议提供可验证的储备状态,以用于定价和风险参数。结果仅包含聚合信息,例如储备是否覆盖供应,并不透露背后的具体余额。
首次应用:USDX 的储备证明
FCC 储备证明扩展针对部分公开、部分私密的资产而构建。Hex Trust 正在使用它为其 1:1 与美元挂钩的稳定币 USDX 提供支持。
Hex Trust 从两个来源提供 USDX 的储备资产数据:公开的储备数量和受限的现金储备数量。扩展在 TEE 内读取两者,将它们的合计与整个生态系统中的 USDX 供应进行比对,并签署一个结果,显示 USDX 是否以 1:1 或更高比例得到支持。只有该结果会被公布。
USDX 是 Songbird 上 FAssets 系统中的抵押品,其数据源正在迁移至基于储备的参考。相同的结果为去中心化交易所提供了更稳健的 USDX 定价依据。喂价元数据会在每次更新时显示储备是否满足覆盖要求。实时结果可在 Songbird System Explorer 查看。
“整合 Flare Confidential Compute 提升了机构采用的信任层,能够实现 USDX 储备的实时链上可验证性,从而巩固其在 Flare 生态系统中作为可信稳定币的地位”,Hex Trust 稳定币负责人 Ben Usinger 说道。
结果如何被验证
签名结果只有在合约知道其产生者时才有意义。FCC 在从指令到最终链上结果的每一步都提供了答案。
执行经网络授权
Songbird 数据提供者在 Flare 的签名策略下转发并签署每条指令。TEE 仅在指令获得加权多数提供者签名后执行。这与运行 FTSO 和 FDC 的提供者集合相同。
代码已固定
每个受支持的代码版本都是可复现容器镜像的哈希,已在链上批准。运行的工作负载即为已批准的版本。新版本必须通过相同的批准流程后,运行该版本的机器才能注册。这使得每次升级都成为链上事件。运行未批准代码的机器无法注册,其签名的任何内容都不会被接受**。**
机器已注册
TEE 通过呈现硬件证明,显示其运行的是受支持的代码版本,从而加入扩展。该证明通过 Flare Data Connector 进行验证并记录在链上。机器的签名密钥在第一次启动时于安全区内部生成,永不离开。
结果在链上检查
TEE 使用注册的身份签署结果。验证者合约(TEE 注册表)在结果被存储或被其他合约使用之前检查签名。
公共和私密输入在一次计算中相遇
储备证明扩展将公共储备组件、私密储备记录和供应量相结合,然后应用覆盖规则,该规则可以是单一阈值也可以是多条件策略。仅发布结论。私密数值参与计算但不在结果中出现。
公私数据统一协议栈
FCC 与 FTSO、FDC 并列,作为网络自身的数据协议。FTSO 提供公共市场数据。FDC 验证来自其他链和 Web2 系统的事实。FCC 添加了机密数据和计算,并通过相同的提供者集合和签名策略运行。Songbird 和 Flare 上的应用可从同一网络获取全部数据,已验证且可直接使用。
最难在链上构建的应用往往是那些依赖无人能公开的数据。稳定币储备是首例,因为问题表述简单且价值直观:代币是否有足够的支持?
扩展框架在引导期后向构建者开放。从此,同一模式可扩展至任何需要从不可披露数据中获得可验证结果的应用。借贷市场可以通过 FTSO 获取抵押品定价,并通过 FCC 检查借款人的私密覆盖率。代币化基金可以发布任何合约可验证的 NAV,计算过程基于未披露的持仓。信用评分和合规检查也遵循相同路径。
开始构建
FCC 已在 Songbird(Flare 的金丝雀网络)上线,遵循 2026 年 7 月通过的 STP.13 接受后部署。Flare 的部署将另行进行。
架构和开发者指南可在 Flare Dev Hub 查看,涵盖扩展的定义、开发、注册以及其结果在链上如何被验证。
如果您的应用依赖于无法直接上链的数据,我们期待您的联系。
为何重要
Flare 生态系统的实际背景。
对用户
用户可以在无需查看底层私有余额的情况下,确信 USDX(以及未来资产)拥有足够的储备,从而降低对链下证明的依赖。
对开发者
开发者获得面向任何私有数据的可验证结果原语,开启了基于储备的稳定币、借贷抵押检查、代币化基金净值、信用评分以及保持原始输入机密的合规检查等可能性。
对网络
FCC 通过机密计算增强 Flare 的数据堆栈(FTSO、FDC),复用现有的提供者集合和签名策略,从而在保护隐私的同时拓展链上可用的数据类型。
FTSOBest 分析
背景与目的
- 问题: 智能合约只能对其能够验证的数据执行操作。公开的市场数据已由 Flare Time Series Oracle (FTSO) 和跨链 / Web2 事件的 Flare Data Connector (FDC) 覆盖。机构数据,例如储备余额、净资产价值 (NAV) 或合规信息,刻意保持私密,导致合约无法直接使用这些数据。
- 解决方案: Flare Confidential Compute (FCC) 引入了一个机密执行层。私有输入在已注册的 Trusted Execution Environment (TEE) 中处理。TEE 输出一个 signed result — 例如指示储备是否覆盖供应的布尔值 — 任意合约均可验证。原始输入永不离开 enclave。
首个具体部署 – USDX 储备证明
- 资产: USDX,由 Hex Trust 发行的 1:1 锚定美元的稳定币。
- 数据来源:
- 公开的储备金额(链上可见)。
- 限制的现金储备金额(私有,仅提供给 TEE)。
- 计算: 在 TEE 内将两笔金额相加,并与整个生态系统中的 USDX 总供应量进行比较。
- 已发布输出: 一个签名标志,指示合并后的储备是否满足或超过供应量(即 1:1 覆盖)。不透露任何单独的余额。
- 集成: USDX 在 Songbird 上的 FAssets 系统中用作抵押。该处的数据馈送正迁移至依赖此基于储备的结果,为去中心化交易所(DEX)提供更强的定价依据。
- 实时视图: 可通过源文中提供的 Songbird System Explorer URL 查看结果。
验证流水线
- 网络授权执行 – 数据提供者(与 FTSO/FDC 相同的集合)对每条指令进行签名。只有在收集到加权多数签名后,TEE 才会执行指令。
- 代码固定 – 所有受支持的代码镜像均由链上哈希表示。只有已经链上批准的代码可以运行;升级本身也是链上事件。
- 机器注册 – TEE 通过提供硬件证明(表明其运行的是已钉住的代码版本)进行注册。该证明通过 Flare Data Connector 验证并记录在链上。enclave 在内部生成签名密钥,永不离开硬件。
- 结果签名与链上检查 – enclave 对聚合结果进行签名。验证合约(TEE 注册表)在接受数据前检查签名是否匹配已注册的 enclave 身份。
- 公共 + 私有输入 – Proof‑of‑Reserves 扩展将公开的储备组成、私有现金储备以及代币总供应合并,然后应用覆盖规则。仅最终结论存储在链上。
在 Flare 数据栈中的位置
- FTSO 提供公开的价格馈送。
- FDC 对其他链和 Web2 服务的事件进行证明。
- FCC 增加了机密数据处理,使用 相同的提供者集合 和签名策略,与另外两层保持一致。这种统一的方法使开发者能够从单一的网络层协议获取公开、跨链和私有数据。
对生态系统的实际影响
- 供用户: 在使用 USDX 或任何未来采用 FCC 的资产进行交易时,因链上储备证明可被密码学验证,用户信心提升。
- 供构建者: 为任何需要保密原始数据但其效果(例如“覆盖满足”)必须被信任的场景提供可复用的原语。潜在用例包括:
- 需要私有抵押覆盖检查的借贷市场。
- 希望在不透露持仓的情况下发布已验证 NAV 的代币化基金。
- 依赖私有客户数据的信用评分或合规检查。
- 供网络: 在不牺牲隐私的前提下扩展 Flare 预言机生态系统的实用性,并且仅需最少的额外支撑——相同的提供者集合管理指令、代码批准和证明验证。
依赖项与部署状态
- 可信执行环境硬件 能够生成被 Flare Data Connector 接受的证明凭证。
- 提供者集合 – 运行 FTSO/FDC 的相同实体必须对指令进行签名。其组成和加权受 Flare 现有政策管控。
- 链上代码哈希注册表 – 为每个 FCC 扩展钉住容器镜像的机制。
- STP.13 – 该提案于 2026 年 7 月获批,使 FCC 在 Songbird 上可用。对主 Flare 网络的单独部署即将推出。
- 开发者工具 – 文档和示例合约已在 Flare Dev Hub 上提供。
未决问题
- 可扩展性 – 提供者集合能够签署并且 TEEs 执行多少并发的 FCC 指令而不导致网络瓶颈?
- 成本模型 – 提交指令、注册 TEE 和发布结果的 gas 或费用有什么影响?
- TEE 生态系统 – 支持哪些硬件供应商,如何维护这些设备的供应链信任?
- 治理 – 提供者集合、代码钉住政策或证明标准的更新由谁决定?
- 延迟 – 从数据提交到链上结果最终确定的典型时间是多少,尤其是对快速价格馈送等时敏应用?
- 安全边界 – 虽然 TEE 保护原始输入,但针对侧信道攻击或被破坏的 enclave 有哪些缓解措施?
此分析呈现了来源的事实内容以及对其技术和生态系统影响的理性解释。未作任何未来承诺、性能保证或投资建议。
评分
评论
请连接你的钱包以发表评论。